界定比较边界:账号安全管理与纯环境隔离的区别
在进行工具选型时,首先需要明确比较的基准。紫鸟浏览器官方首页将产品定位为面向跨境电商账号运营的账号安全管理系统。这意味着其核心设计不仅包含浏览器环境的隔离,更侧重于账号层面的集中管理与团队协作流程。相比之下,部分市场竞品可能更侧重于底层的指纹模拟与环境隔离技术。
读者在评估紫鸟浏览器与 Adspower 等工具时,不应仅关注“能否打开多个窗口”,而应考察“如何安全地管理这些窗口背后的账号资产”。如果团队的核心痛点是防止员工泄露密码、规范操作流程以及统一分配账号权限,那么账号安全管理系统的特性将是选型的重点。若仅需个人开发者进行简单的环境测试,则可能无需复杂的团队管理模块。
因此,比较的第一步是确认业务需求:是需要一个单纯的浏览器环境隔离工具,还是一个涵盖账号托管、权限分配和操作审计的综合管理平台。紫鸟浏览器的定位表明其更适合需要多人协作、多账号并行运营的跨境电商团队。
- 核对产品定位:确认紫鸟浏览器作为账号安全管理系统的官方定义。
- 区分需求层级:明确团队是需要环境隔离还是完整的账号生命周期管理。
- 避免维度混淆:不将底层内核差异与上层管理功能混为一谈。
账号覆盖范围核对:店铺、支付与自定义平台的支持情况
跨境电商运营涉及的账号类型繁多,除了电商平台店铺账号外,还包括支付网关、企业邮箱、数据分析工具等。紫鸟浏览器官网说明其账号管理范围不止店铺,还包括支付、邮箱和数据等账号,并支持添加自定义平台。这一特性对于需要统一管理全链路账号的团队至关重要。
在选型过程中,读者应列出当前业务中必须纳入管理的所有账号类型。逐一核对这些平台是否在紫鸟浏览器的支持列表中,或者是否可以通过“自定义平台”功能进行适配。例如,某些小众的物流查询系统或特定的广告平台,可能需要通过自定义规则来确保环境隔离的有效性。
需要注意的是,是否适合具体业务账号需要结合实际授权范围核对。如果某些金融类账号对登录环境有极其严格的独立IP或设备绑定要求,需在测试环境中验证自定义平台的兼容性,不能默认所有平台都能无缝接入。
- 列出业务账号清单:包括店铺、支付、邮箱及数据工具。
- 验证自定义平台:确认非标准平台是否可通过自定义方式接入。
- 核对授权边界:确保纳入管理的账号符合平台方的合规要求。
账密托管与最小权限:构建安全的团队登录机制
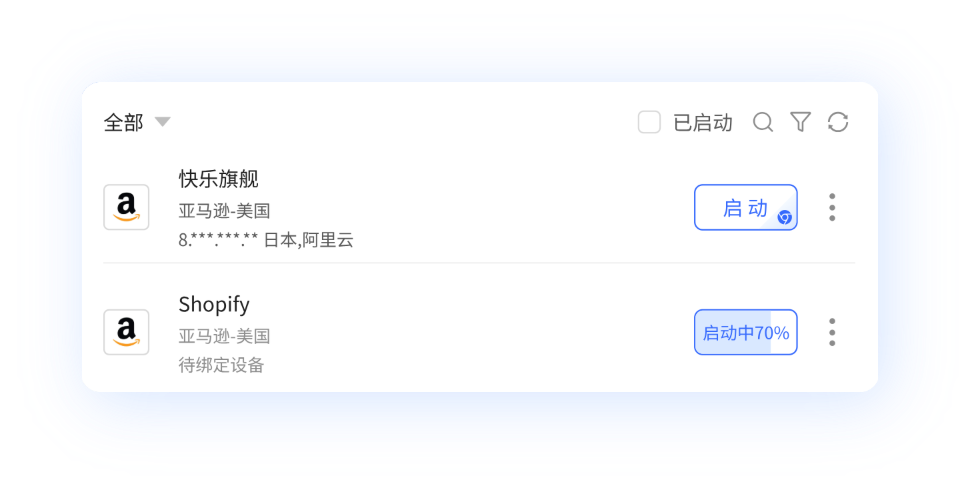
团队协作中的最大安全风险往往来自密码的明文传递与共享。紫鸟浏览器官网介绍账密托管功能:管理员不必向员工公开账号密码,托管后可自动填充并登录。这一机制从源头上切断了密码泄露的路径,员工无需知晓真实密码即可开展工作。
然而,账密托管不等于绝对安全保证,账号授权和敏感操作仍应按团队规则管理。在此引入 NIST 术语表中的最小权限原则:仅给用户或进程完成指定任务所需的最低访问权限。在配置紫鸟浏览器时,管理员应根据员工的职责,精确划分其可访问的账号范围。例如,客服人员仅能访问店铺后台的客服模块,而无法触及财务支付页面。
选型时,应检查工具是否支持细粒度的权限控制。如果工具仅提供统一的账号池而无权限隔离,那么即使使用了账密托管,内部误操作或越权访问的风险依然存在。
- 启用账密托管:确保员工无需接触明文密码即可登录。
- 应用最小权限原则:参考 NIST 标准,限制成员仅访问必要账号。
- 制定授权清单:明确不同角色可操作的账号与功能模块。
操作监管与风险控制:可视化审计与危险行为拦截
除了事前预防,事中的监控与事后的审计同样重要。紫鸟浏览器官网的安全管家介绍列出成员操作监管、上传下载文件详情、危险按钮屏蔽和策略模板等能力。这些功能为管理者提供了透明的视角,能够实时了解团队成员的操作行为。
在实际选型中,读者需确认这些能力是否已为团队实际配置,而非仅具备功能入口。例如,是否设置了关键操作的二次确认?是否屏蔽了可能导致封号的敏感按钮(如批量删除、修改核心信息)?上传下载的文件是否留有记录以便追溯?
页面介绍不代表已替使用者配置完成,也不保证可以阻止所有误操作。因此,团队需要建立定期的策略复核机制,根据业务变化调整监管规则。如果竞品无法提供详细的行为日志或灵活的策略模板,那么在应对突发风控事件时,团队将处于被动地位。
- 核查监管能力:确认操作日志、文件传输记录的完整性。
- 配置危险屏蔽:针对高风险操作设置按钮屏蔽或审批流程。
- 定期复核策略:确保安全管家的规则随业务需求动态调整。
通用安全原则整合:密码不复用与环境隔离的协同
无论选择何种工具,通用的信息安全原则都是基石。CISA 的密码管理资料建议为各账号使用不同的强密码,并介绍密码管理器的生成、保存和填充用途。虽然该页已标注归档,但密码不复用及受控管理的一般原则依然适用。
紫鸟浏览器的账密自动填充功能应与团队的密码策略对齐。建议团队在使用工具时,依然保持高强度的密码复杂度要求,并尽可能启用多因素认证(MFA)。工具的环境隔离能力可以防止因 Cookie 或缓存共享导致的关联风险,而强密码策略则防止因撞库导致的账号失窃。
在选型对比中,观察工具是否支持强制密码更新策略,以及是否与主流的身份验证方式兼容。将工具的技术能力与通用的安全合适实践结合,才能构建起立体的防御体系。
- 遵循密码不复用原则:为每个账号设置独立强密码。
- 结合自动填充:利用工具优势减少人工输入错误与泄露风险。
- 启用多因素认证:在工具隔离之外增加第二层身份验证。
客户端支持与官方下载路径确认
最后,工具的可用性与获取渠道的安全性不容忽视。紫鸟浏览器官方首页展示 Windows、Mac、Linux、Android、iOS、HarmonyOS 和小程序等支持入口。这种多端覆盖能力使得团队成员可以在不同设备上无缝切换工作场景,无论是办公室的台式机还是外出的移动设备。
紫鸟浏览器官方下载页提供 Windows、macOS、Linux、Android、iOS、HarmonyOS 等版本下载入口,并显示“免费下载”。用户可从官方页面选择对应系统版本。在选型时,务必确认团队主要使用的操作系统均在支持列表中,特别是对于使用国产鸿蒙系统或 Linux 开发环境的团队。
本站不托管安装包,所有下载必须通过官方来源。读者应避免从第三方软件站下载,以防植入恶意代码或版本滞后。确认官方下载路径是选型落地的最后一步,也是保障安全的第一道防线。
- 核对系统兼容性:确认 Windows、Mac、Linux 及移动端支持情况。
- 使用官方下载源:仅从 superbrowser.com 获取安装包。
- 验证版本一致性:确保团队成员使用相同或兼容的软件版本。