明确本次日志核对的目标与适用范围
在进行紫鸟浏览器 安全控制行为日志核对 之前,首先需要明确此次核对的核心任务:验证企业账号的安全监管机制是否按预期运行,以及操作数据的可追溯性是否符合管理要求。对于软件评估者而言,这不仅是技术层面的功能测试,更是合规审计的重要环节。
紫鸟浏览器 V5 官方教程列出的监管日志查看入口包括“安全监管-事中监管设置”和“安全监管-事中监管日志”。这两个入口分别对应策略配置与结果记录,是本次核对工作的起点。读者应首先确认当前使用的版本是否为V5或更高,因为不同版本的界面布局可能存在差异。
紫鸟私有化页面提醒,店铺信息和操作数据上传会持续消耗磁盘空间。在开始大规模日志拉取或长期监控前,需评估存储资源的可用性,避免因空间不足导致日志记录中断或丢失,从而影响核对结果的完整性。
- 确认使用版本为V5及以上
- 定位“安全监管-事中监管设置”入口
- 定位“安全监管-事中监管日志”入口
- 评估服务器磁盘空间以支持数据存储
核实管理员权限与日志记录的时间范围
日志核对的有效性直接取决于操作者的权限级别。紫鸟浏览器 V5 官方教程说明,产生监管日志后,有权限的管理员可查看近 30 天的监管日志,并查看文字和图片记录。这意味着,非管理员账号可能无法访问完整的日志详情,或者只能看到脱敏后的摘要信息。
在实际操作中,建议由具备最高权限的主管理员执行首次核对。重点检查日志中是否包含预期的操作时间戳、操作人ID以及具体的行为描述。同时,注意图片记录的清晰度与完整性,确保关键步骤(如登录、修改密码、导出数据)均有可视化的证据留存。
若发现日志缺失或时间范围超出30天限制,请前往紫鸟浏览器 V5 官方教程列出的监管日志查看入口进行核实,或查阅内部IT政策。此步骤旨在确保所有历史操作均可在法定或企业内部规定的追溯期内被检索。
- 验证当前账号是否具有管理员权限
- 检查日志是否覆盖最近30天
- 确认文字与图片记录是否完整显示
- 排查日志缺失或时间异常的原因
对照安全控制页配置进行功能验证
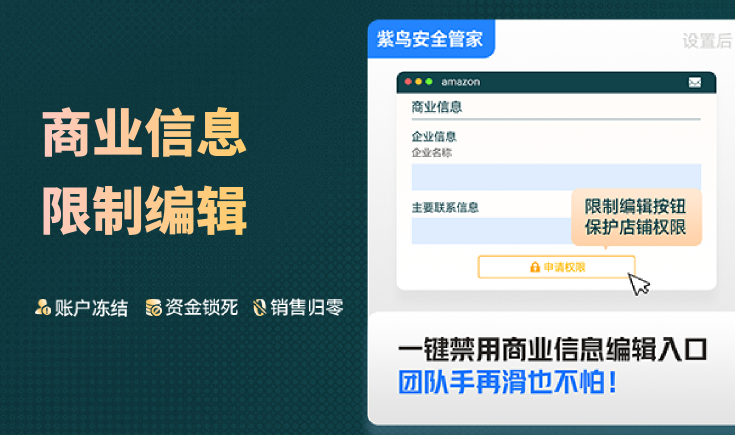
除了查看事后日志,事前与事中的安全控制配置也是核对工作的重要组成部分。紫鸟浏览器安全控制页提供预置网页规则、自定义规则和DOM插件等配置项。这些配置直接决定了哪些行为会被触发监管,进而生成日志。
核对时,应逐一检查预置规则是否适用于当前的业务场景。例如,是否启用了针对敏感页面(如后台设置、财务中心)的访问限制。同时,审查自定义规则是否准确反映了企业的特殊需求,避免误报或漏报。
紫鸟浏览器安全控制页说明可屏蔽店铺核心数据和核心入口,并查阅操作人、店铺账号、时间与内容等行为日志。这一功能表明,系统不仅记录“谁做了什么”,还记录了“看到了什么”。在核对过程中,应特别关注核心数据屏蔽功能的生效状态,确保敏感信息未被未授权人员获取。
- 检查预置网页规则的适用性
- 验证自定义规则与企业需求的匹配度
- 确认DOM插件加载是否正常
- 测试核心数据屏蔽功能是否生效
区分已证实信息与待核对问题
在完成初步的配置检查与日志浏览后,需要将观察到的现象与官方说明进行比对。紫鸟浏览器支持查阅行为日志,这是系统的基础能力之一。然而,具体到每个账号、每个店铺的日志粒度,仍需通过实际抽样来确认。
对于已证实的信息,如“管理员可查30天日志”、“支持文字与图片记录”,应在核对报告中予以标注,作为合规性的有力证据。而对于未由所列完整事实支持的产品行为,如特定插件对日志生成的影响、极端网络环境下的日志同步延迟等,只能作为待核对问题。
建议建立一个核对清单,将“已确认”与“待验证”项目分开。对于待验证项目,可通过模拟不同操作场景(如多账号切换、异常退出)来触发新的日志记录,从而进一步验证系统的稳定性与记录的准确性。
- 列出已证实的功能点
- 标记需要进一步测试的场景
- 记录模拟操作产生的新日志样本
- 对比官方文档与实际体验的差异
整理下一步需要确认的项目与行动
基于上述核对过程,整理出下一步需要确认的项目至关重要。如果日志记录完整且权限设置合理,则可认为当前的安全控制体系基本达标。但若发现配置错误或日志缺失,需立即采取纠正措施。
紫鸟浏览器私有化页面把SuperBrowser提供全程指导的服务内容写为参与企业需求确认并免费提供咨询服务及确定企业方案和个性化需求并指导服务器选购和软件实施部署以及使用培训和售后支持。如果企业在自行核对过程中遇到复杂的技术问题,或需要对私有化部署的环境进行深度优化,可以考虑寻求官方提供的专业服务。
下一步行动应包括:更新内部安全管理手册,将紫鸟浏览器的日志核对流程标准化;定期对管理员权限进行复审,确保只有必要人员拥有查看权限;以及建立定期的日志审计机制,确保持续符合安全合规要求。
- 更新内部安全管理文档
- 定期复审管理员权限列表
- 建立常态化日志审计机制
- 评估是否需要官方私有化服务支持