核对官方页面与当前任务的关系
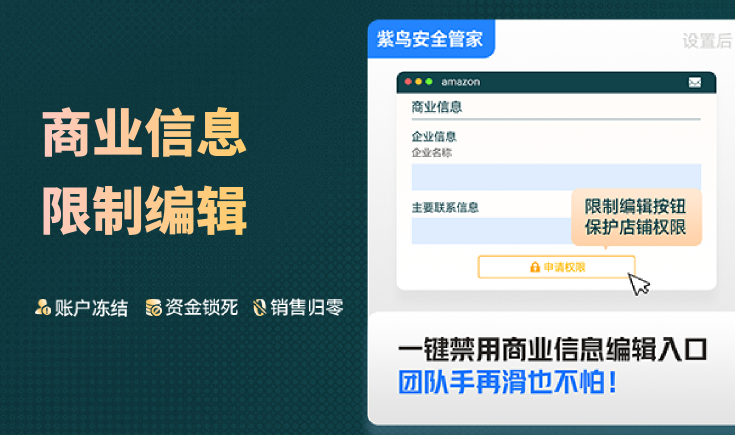
在阅读紫鸟浏览器 V5 官方教程列出的监管日志查看入口包括“安全监管 事中监管设置”和“安全监管 事中监管日志”的官方帮助页时,首要任务是确认当前界面是否匹配官方文档描述的路径。用户需要登录后台,定位到安全控制模块,并仔细比对菜单层级是否与官方说明一致。
紫鸟浏览器 V5 官方教程列出的监管日志查看入口包括“安全监管-事中监管设置”和“安全监管-事中监管日志”。这一事实是后续所有操作的基础依据。如果用户在菜单中找不到这两个特定入口,可能意味着版本差异或权限配置未生效,建议前往官方帮助页确认当前版本的菜单结构。
此外,若采用私有化部署方案,需注意紫鸟私有化页面提醒,店铺信息和操作数据上传会持续消耗磁盘空间。在核对日志入口的同时,建议同步检查服务器存储状况,避免因空间不足导致日志写入失败或查看延迟。
- 确认后台菜单中存在“安全监管”一级栏目。
- 验证子菜单中是否准确显示“事中监管设置”与“事中监管日志”。
- 检查私有化服务器的磁盘剩余空间,确保日志数据可正常存储。
记录官方说明中的适用条件
在尝试访问监管日志之前,必须明确适用的时间范围和人员权限条件。紫鸟浏览器 V5 官方教程说明,产生监管日志后,有权限的管理员可查看近 30 天的监管日志,并查看文字和图片记录。这意味着日志并非永久保存,且查看内容不仅限于文本,还包含截图等视觉证据。
在使用需求对照阶段,用户应评估团队中哪些成员需要执行导出操作。只有被授予特定权限的成员才能看到导出按钮或选项。对于使用私有化部署的企业,紫鸟私有化页面称,供应方参与需求确认与方案制定,并指导服务器选购、实施部署、使用培训和售后支持。在适用条件方面,除了系统内置的权限逻辑外,还需确认私有化环境中的数据保留策略是否与官方标准一致,特别是关于 30 天历史数据的清理规则。
用户应建立一份内部核对清单,记录哪些管理员账号被授权为“有权限的管理员”,并定期抽查这些账号是否能成功调取超过 7 天或接近 30 天的历史记录,以验证系统功能的稳定性。
- 确认当前登录账号具备“管理员”角色身份。
- 验证日志查询的时间筛选器是否支持最近 30 天的范围。
- 检查日志详情页是否同时展示文字描述和操作截图。
对照自己的设备和使用需求
不同的业务场景对日志的使用方式有不同的需求,例如日常审计可能需要批量导出,而个案调查可能只需要查看单条详情。紫鸟浏览器 V5 官方教程说明,有“查看监管日志详情和导出”权限的成员可批量导出,也可在日志详情中单个导出。这一功能设计允许用户根据数据量大小灵活选择处理方式。
在使用需求对照阶段,用户应评估团队中哪些成员需要执行导出操作。只有被授予特定权限的成员才能看到导出按钮或选项。
对于设备兼容性,虽然官方教程未详细列出支持的操作系统版本,但建议在使用主流现代浏览器(如 Chrome、Edge)访问管理后台,以确保导出文件的格式正确性和加载速度。避免使用过时的内核浏览器,以防出现导出文件损坏或预览异常的问题。
- 识别团队中需要执行导出操作的成员名单。
- 测试批量导出功能,确认生成的文件格式(如 Excel 或 PDF)是否符合归档要求。
- 验证单个日志详情的导出功能,确保关键证据可单独留存。
区分已证实信息与待核对问题
在排查日志查看问题时,清晰区分系统已证实的功能与尚未验证的行为至关重要。紫鸟浏览器 V5 支持查询事中监管日志。
然而,关于日志的具体生成频率、触发条件以及非管理员用户的默认视图限制,官方教程在此处未做详尽展开。这些属于待核对问题。用户不应假设所有用户都能看到相同的日志列表,也不应预设日志会在每次操作后立即刷新。
建议建立一个“已知 vs 未知”的记录表。已知项包括:入口位置、30 天有效期、导出权限。未知项包括:特定违规行为的自动标记规则、日志删除后的恢复可能性、以及高并发下的查询响应时间。通过这种方式,可以避免将未经验证的猜测当作事实传播。
- 确认“支持查询事中监管日志”为既定事实。
- 标记“日志生成触发机制”为待核对问题。
- 标记“日志删除后的数据恢复能力”为待核对问题。
整理下一步需要确认的项目
基于上述核对,下一步的重点是完善整体的安全监控体系。紫鸟浏览器安全控制页说明可屏蔽店铺核心数据和核心入口,并查阅操作人、店铺账号、时间与内容等行为日志。这表明监管日志只是安全控制的一部分,用户应将日志查看与数据屏蔽功能结合使用,形成闭环管理。
在具体操作中,用户应确认是否已经开启了必要的数据屏蔽策略。如果仅查看日志而未屏蔽敏感入口,可能导致风险前置。因此,下一步行动应包括审查当前的屏蔽规则,确保其与日志中记录的违规行为相匹配。
此外,建议定期回顾日志中的高频操作类型,分析是否存在误报或漏报情况。如果发现某些关键操作未被记录在案,应立即联系技术支持调整监控粒度,确保行为日志的全面性。
- 检查店铺核心数据屏蔽策略是否已启用。
- 核对行为日志中的操作人、店铺账号字段是否完整无误。
- 分析日志中的高频违规类型,优化前端屏蔽规则。
根据核对结果决定是否继续
最终,用户应根据所有核对结果决定是否需要进一步的技术介入或流程调整。紫鸟私有化页面列出的功能类别包括店铺管理、IP 管理、成员管理和店铺环境。如果日志查看问题涉及底层环境配置(如 IP 封禁导致的访问失败),则需回归到这些基础功能类别中进行排查。
如果所有入口、权限、导出功能均正常,但业务侧仍感到监控力度不足,可以考虑扩展监控范围至 IP 管理和成员行为分析。这有助于从更宏观的视角理解账号安全风险,而不仅仅局限于单次操作的日志记录。
若发现系统存在无法自行解决的缺陷或权限错乱,应停止自行修改配置,转而提交工单。在提交工单时,附上已核实的官方入口截图、权限配置页面以及具体的错误现象,以提高技术支持的效率。
- 确认店铺管理、IP 管理等基础功能模块运行正常。
- 评估当前监控范围是否满足业务风控需求。
- 准备详细的故障报告材料,以便在需要时高效对接技术支持。